
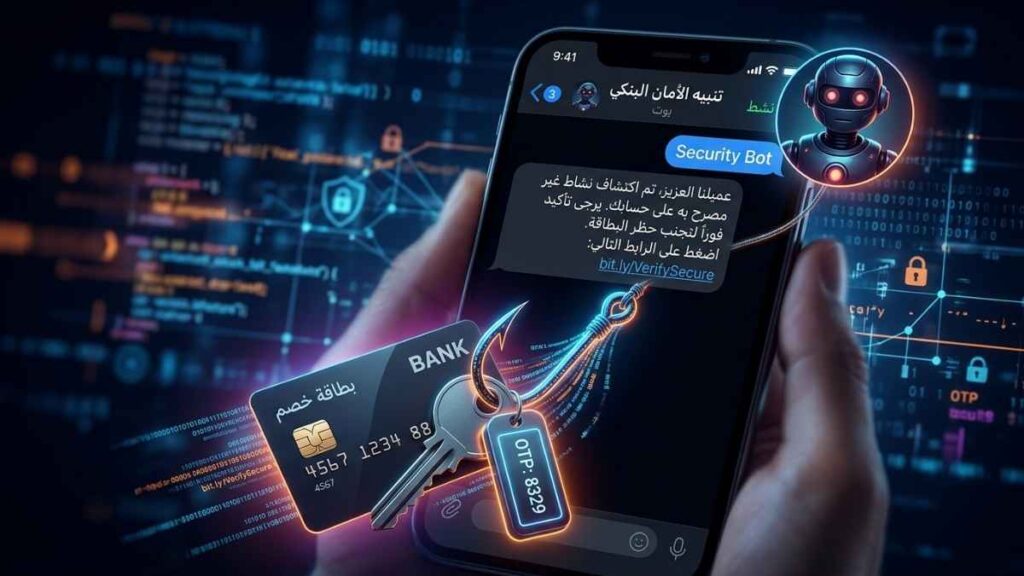
شهدت منصات التواصل الاجتماعي مؤخرًا موجة واسعة من تجارب المستخدمين التي ترصد تصاعدًا ملحوظًا في عمليات الاحتيال المالي المنظّم عبر تطبيق “تلجرام”.
وتحولت برمجيات “البوتات” الآلية داخل تطبيق “تلجرام” إلى سلاح ذي حدين يهدد خصوصية المستخدمين وأموالهم، رغم دورها في تسهيل المهام اليومية، وسط تحذيرات تقنية من تصاعد آليات الاحتيال الرقمي عبر هذه المنصة الواسعة الانتشار عالميًا.
خدمات ذكية وتحديات أمنية
مهندسة البرمجيات آلاء الجدوع، قالت في حديث إلى عنب بلدي، إن هذه “البوتات” عبارة عن برامج مؤتمتة تعمل داخل التطبيق لأداء وظائف متنوعة، مشيرة إلى أن بعضها يقدم خدمات حيوية ومفيدة للمستخدمين، بينما ينطوي بعضها الآخر على مخاطر أمنية حقيقية تتطلب رفع مستوى الوعي الرقمي لتجنب الوقوع في فخاخ الاختراق والسرقة.
وأوضحت الجدوع أن نطاق استخدام هذه البرمجيات يتسع ليشمل مجالات متعددة، أبرزها نقل وتبادل الملفات، ومتابعة المستجدات الإخبارية، وصولًا إلى إجراء المعاملات المالية الحساسة، وهو ما يفرض على المستخدمين التوقف بجدية ومراجعة مدى موثوقية وأمان هذه الأدوات قبل التفاعل معها أو تزويدها بأي بيانات شخصية.
تُظهر المؤشرات التقنية أهمية تيسير مفاهيم الحماية السيبرانية ليفهمها المستخدم العادي ويكون قادرًا على رصد آليات الخداع الرقمي. إذ يرتكز تأمين الخصوصية والمال على اتباع خطوات وقائية بسيطة، تبدأ بالتحقق من هوية البوت، والامتناع التام عن مشاركة الرموز السرية أو الحسابات البنكية، مما يضمن تصفحًا آمنًا يواكب التسارع التكنولوجي.
وعرّفت الجدوع “البوت” بأنه حساب آلي مبرمج لتنفيذ مهام محددة دون تدخل بشري مباشر، مشبهة إياه بموظف استقبال رقمي يستجيب للأوامر فورًا على مدار الساعة.
منصة “تلجرام” أتاحت لهذه البرمجيات العمل داخل بيئتها لتقديم خدمات متنوّعة تشمل إرسال تحديثات الطقس، وتحميل مقاطع الفيديو من منصات التواصل الاجتماعي، فضلًا عن تنظيم المجموعات وحظر الرسائل المزعجة، وتشغيل الألعاب التفاعلية.
وأضافت الجدوع أن ما يميّز المنصة هو إتاحة التطوير لجميع المستخدمين، إذ يمكن لأي شخص يمتلك معرفة برمجية بسيطة إنشاء “بوته” الخاص عبر الأداة الرسمية المعتمدة “@BotFather”.
في المقابل، حذّرت المهندسة البرمجية من الجانب المظلم لهذه التقنية، مؤكدة أن الإشكالية لا تكمن في بنيتها البرمجية بل في نيات مستخدميها، إذ تشبه الأداة “سكينًا ذا حدين” يتحدد أثرها وفقًا لجهة الاستخدام.
ولفتت إلى أن المحتالين وجدوا في “البوتات” وسيلة مثالية لتنفيذ هجماتهم الرقمية نظرًا لقدرتها على العمل الصامت دون طلب هوية أو إثارة الشكوك، وسرعتها الفائقة في استهداف آلاف الضحايا برسائل متزامنة، فضلًا عن انخفاض تكلفة الاستحواذ عليها جاهزة عبر أسواق الإنترنت المظلمة (Dark Web).
من مضاعفة العملات إلى انتحال المصارف
وفي سياق أساليب الخداع الشائعة، استعرضت مهندسة البرمجيات آليات دقيقة يعتمدها المقرصنون، أبرزها ترويج إعلانات مضللة تزعم مضاعفة العملات الرقمية، إذ يتم منح الضحية أرباحًا حقيقية في البداية لكسب ثقته، قبل الاستيلاء على مدخراته بالكامل واختفاء البوت بمجرد إيداعه مبالغ ضخمة.
كما أشارت الجدوع إلى نمط آخر وصفته بـ”الأشد خطورة”، يتمثل في انتحال “البوتات” لصفة الدعم الفني للمصارف، وتوجيه المستخدمين نحو روابط خبيثة تُحاكي الصفحات البنكية الرسمية لسرقة بياناتهم الحساسة فور إدخالها.
إضافة إلى ربط تلك “البوتات” ببرمجيات تدميرية تُصيب الأجهزة وتتجسس على كلمات المرور وأرقام البطاقات الائتمانية دون إثارة شكوك الضحية، مما يفرض ضرورة رفع الوعي الوقائي.
مؤشرات تدل على أن “البوت” محتال
وضعت الجدوع دليلًا عمليًا يتضمن أربع علامات تحذيرية أساسية للوقاية من هذه المخاطر وكشف “البوتات” الاحتيالية قبل التفاعل معها، تبدأ بفحص نوعية البيانات المطلوبة، إذ يُعدّ طلب “البوت” لكلمات المرور، أو أرقام البطاقات الائتمانية، أو رموز التأكيد الثنائية مؤشرًا قاطعًا على الخطر لكون البرمجيات الموثوقة لا تسأل عن هذه المعلومات الحساسة أبدًا.
وتتمثل العلامة الثانية في اختبار مدى امتثال “البوت” للمعايير البرمجية عبر إرسال أمر المساعدة الموحد “/help” الذي تلزم به منصة “تلجرام” جميع المطوّرين، وبناء عليه فإن عدم الاستجابة أو تقديم ردود غير مفهومة يصنف كعلامة خطر حتمية.
كما دعت المهندسة البرمجية إلى التحقق من مصدر الترويج لـ”البوت” وحصر التعامل مع ما تنشره الجهات الرسمية والقنوات الموثوقة، والابتعاد تمامًا عن الروابط المتداولة داخل المجموعات العامة المجهولة، وصولًا إلى تقييم طبيعة العروض والوعود الاستثمارية، معتبرة أن أي وعود تروّج لأرباح خيالية أو مضاعفة سريعة للأموال هي احتيال رقمي بامتياز، إذ لا توجد تعاملات مالية حقيقية تمنح عوائد دون مقابل.
خطوات لتأمين الحسابات
شددت الجدوع على أن مواجهة هذه التهديدات لا تتطلب الخوف بل تستلزم رفع مستوى الوعي الرقمي الذي لم يعد ترفًا، بل ضرورة في زمن أصبحت فيه الهوية الرقمية مرآة للهوية الحقيقية، مستعرضة مجموعة من الإجراءات والخطوات الكفيلة بتحصين المستخدمين وتقليل فرص وقوعهم في فخاخ هذه الحيل التقنية:
- تجنّب النقر على الروابط المشبوهة: حتى لو أرسلها “بوت” يبدو موثوقًا، تأكد من الرابط قبل الضغط عليه. إذا كان الرابط مختصرًا (مثل bit.ly أو tinyurl)، فمن الأفضل تجنّبه.
- حمّل تطبيق “تلجرام” من المتجر الرسمي فقط: لا تثبت نسخًا معدّلة من خارج المتجر، فهي غالبًا ما تحتوي على برمجيات خبيثة، مصممة للتواصل مع “بوتات” خفية دون علمك.
- راجع صلاحيات “البوت”: في أول مرة تستخدم فيها “بوتًا”، يخبرك “تلجرام” بالصلاحيات التي يطلبها (مثل الوصول إلى رسائلك، أو إدارة المجموعة). إذا طلب صلاحيات لا تبدو ضرورية لمهمته، فألغِ الأمر فورًا.
- فعّل خاصية التحقق بخطوتين: هذه الخاصية تجعل حسابك أكثر أمانًا، حتى لو تمكن شخص من سرقة كلمة مرورك، لن يستطيع الدخول إلى حسابك دون الرمز الإضافي الذي ترسله لك المنصة.
- راقب صحة هاتفك: إذا لاحظت أن جهازك أصبح بطيئًا فجأة، أو أن بطاريته تسخن بسرعة، أو ظهرت تطبيقات لا تعرفها، فقد يكون مصابًا ببرمجية ضارة. في هذه الحالة، اشحن هاتفك، واستخدم برنامجًا موثوقًا لمكافحة الفيروسات لإجراء فحص شامل.
وخلصت الجدوع في ختام حديثها إلى أن “بوتات” تطبيق “تلجرام” لا تمثل تهديدًا مطلقًا في بنيتها البرمجية المجردة، بل هي أداة تقنية مرنة تتحدد طبيعتها وفقًا لغايات مطوّريها ومستخدميها، إذ تترجح وظيفتها بين العمل كمنصات مساعدة لتسهيل المهام اليومية، أو التحول إلى أدوات اختراق وتجسس في أيدي شبكات الاحتيال الإلكتروني.
وشددت المهندسة البرمجية على أن المتغيّر الحاسم في هذه المعادلة ليس نوعية التكنولوجيا المستخدمة، بل مدى وعي المستخدم وقدرته على إدارة أدواته الرقمية بمسؤولية وحذر.
كما دعت إلى تفعيل دور المبادرة الفردية عبر الإبلاغ الفوري لإدارة المنصة أو المجموعات المعنية عند رصد أي منشورات أو برمجيات مريبة، مؤكدة أن تعزيز الأمن الرقمي الجماعي يبدأ من مستوى وعي الفرد وسلوكه الوقائي.