


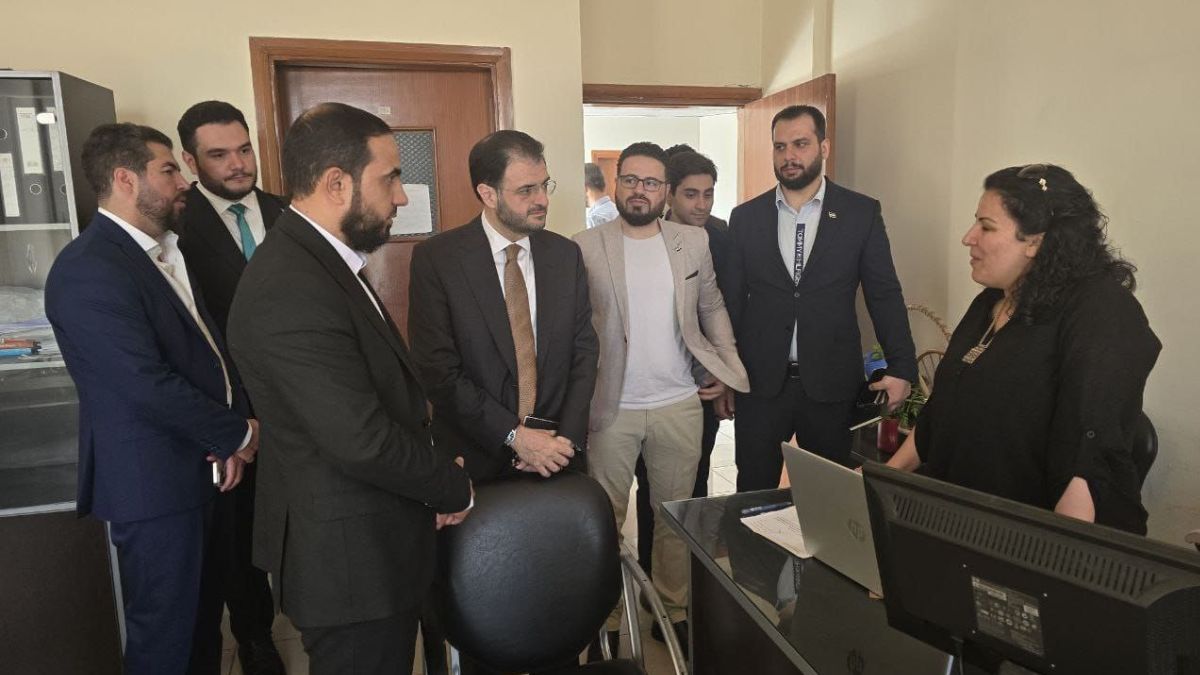
 مشاركة سوريا باجتماع فريق الخبراء العرب المعني بمكافحة جرائم تقنية المعلومات بالقاهرة - 17 تشرين الثاني 2025 (سانا)
أصدرت الأمانة العامة لرئاسة الجمهورية في سوريا بلاغًا يتعلق بتنظيم عمل الجهات العامة في مجال أمن المعلومات، استنادًا إلى أحكام القانون رقم “7” لعام 2023 وخاصة المادتين “29” و“30” منه.
ووفق ما نشرته وزارة الاتصالات وتقانة المعلومات، مساء الأحد 7 من كانون الأول، تعـد الهيئة الوطنية لخـدمات تقانـة المعلومـات الجهة المسؤولة عـن أمـن المعلومـات على المستوى الـوطني.
ونص البلاغ على أن الهيئة تمتلـك الحق الحصري في تقديم خـدمات أمـن المعلومـات للجهـات العامـة، وتنظيم سـوق القطـاع الخـاص مـن خـلال منح الاعتمادية للشركات العاملة في هذا المجال.
وطلبت الوزارة، نظرًا إلى قيام بعض الجهات العامـة بالتعاقد مع شـركـات غير معتمدة لتقديم خدمات أمن المعلومات، أو الترويج لأنشطة تدريبية واستشارية في هذا المجال دون التنسيق مع الجهة المختصة، الالتزام بما يلي:
|
تنص المادتان “29” و”30″ من القانون رقم “7” لعام 2023 على: المادة 29 – مسؤولية الهيئة في أمن المعلومات. أ- تعد الهيئة مسؤولة عن: 1- التأكد من تحقيق مطالب أمن المعلومات في الدولة، ولها الحق الحصري في تقديم خدمات أمن المعلومات للقطاع العام. 2- بناء وإدارة وتشغيل فريق الاستجابة للطوارئ المعلوماتية الوطنية. ب- يصدر مجلس إدارة الضوابط والنواظم المتعلقة بأمن المعلومات، ويحدد هذه الضوابط والنواظم ملزمة، والهيئة مسؤولة عن حسن تنفيذها. المادة 30 – اعتمادية خدمات أمن المعلومات: يلتزم كل من يؤكد تقديم خدمات أمن المعلومات للجهات الخاصة في الدولة ويعمل على اعتمادية من الهيئة. |
كشف مدير مركز أمن المعلومات في وزارة الاتصالات السورية، جهاد ألالا، في وقت سابق لعنب بلدي، أنه يتم التعاون مع خبراء سوريين، بإعداد مسودة “استراتيجية وطنية للأمن السيبراني”، وتجري مناقشتها مع الجهات الحكومية المعنية تمهيدًا لإطلاقها قريبًا، وتنظيم هذا القطاع من حيث القوانين والتشريعات والاستراتيجيات.
وأشار إلى أن هذا المجال يحتاج إلى “جيش من الخبراء” في مراكز البيانات والتشغيل والأمن السيبراني، لذلك تعمل الوزارة مع عدة جهات على تأهيل الكوادر وتجهيزها للمرحلة المقبلة، لافتًا إلى أن الأنظمة الحالية تحت السيطرة، لكن التحضيرات متواصلة لمواكبة “الثورة الرقمية” المقبلة.
كما ستشهد المرحلة التالية، وفق ألالا، فتح المجال أمام الشركات الخاصة، المحلية والعالمية، للعمل في مجال الأمن السيبراني، في حين يقتصر دور الوزارة على وضع الأطر التشريعية والإدارية والحوكمة، بحيث يكون الأمن السيبراني في سوريا قائمًا على خبرات سورية كاملة وتدريب وطني.
وختم مدير مركز أمن المعلومات حديثه، بالتأكيد على أن السيادة الرقمية قضية وطنية لا يمكن التهاون بها، موضحًا أن استضافة أي بيانات أو أنظمة تابعة للقطاع الحكومي خارج البلاد أمر ممنوع بشكل قطعي، ويجب أن تكون جميعها داخل مراكز البيانات الوطنية أو ضمن مراكز البيانات الخاصة بكل جهة، حفاظًا على أمن المعلومات وحماية البيانات الشخصية.
فيما تعمل سوريا على تأمين بنيتها الرقمية قبل الانطلاق بمرحلة التعاملات البنكية الإلكترونية، يرى الرئيس التنفيذي والمؤسس لدى وكالة “فوكال إكس”، علاء درويش، أن تحقيق ذلك يتطلب خطة شاملة تبدأ من الداخل وتمتد إلى الخارج، ويضع مجموعة من الخطوات التي يعتبرها أساسية في هذه المرحلة الحساسة، أبرزها:
على الصعيد التشريعي، سن قوانين صارمة للجرائم الإلكترونية، تجرم أي انتهاك أو اختراق رقمي، سواء عبر المنصات أو المواقع أو التطبيقات، والاقتداء جزئيًا باللائحة الأوروبية العامة لحماية البيانات (GDPR)، لما تتضمنه من معايير واضحة لحماية خصوصية المستخدمين.
وتخصيص محكمة أو فريق قضائي متخصص في الجرائم الإلكترونية، يخضع لتدريب تقني مكثف، لضمان فهم طبيعة الجرائم الرقمية وتعقيداتها.
بالإضافة لوضع معايير أكثر صرامة للجهات التي تقدم تدريبات في البرمجة والأمن السيبراني داخل البلاد، للحد من انتشار محتوى تدريبي ضعيف أو غير أكاديمي يسهم في نشر مفاهيم خاطئة.
إنشاء فرق رقابية تتابع النشاطات المشبوهة على وسائل التواصل الاجتماعي، خصوصًا المجموعات التي تروج علنًا لصفقات أسلحة أو تداولات مالية غير مشروعة، مؤكدًا أن تتبّع معظم هذه الحسابات ليس بالأمر الصعب كما يظن.

اذا كنت تعتقد/تعتقدين أن المقال يحوي معلومات خاطئة أو لديك تفاصيل إضافية أرسل/أرسلي تصحيحًا
إذا كنت تعتقد/تعتقدين أن المقال ينتهك أيًا من المبادئ الأخلاقية أو المعايير المهنية قدم/قدمي شكوى


 ع
ع
ع




 المزيد من تكنولوجيا
 جاري التحميل ...